Falha no Outlook fazia o Windows entregar a 'digital' da sua senha
A Microsoft corrigiu uma falha no Outlook que já estava sendo usada por criminosos. Abrir um arquivo bastava para o Windows mandar sua credencial para fora.
Chega um e-mail com um arquivo anexado. Parece coisa do trabalho, você clica duas vezes para abrir e não acontece nada de estranho. Nenhum alerta, nenhuma janela pedindo permissão. Só que, naquele segundo, o seu computador pode ter acabado de entregar a um estranho uma espécie de impressão digital da sua senha.
Foi isso que a Microsoft corrigiu nesta semana, e ela mesma confirmou que criminosos já estavam usando a falha antes da correção. A notícia foi dada primeiro pelo Cyber Security News, de onde vêm os detalhes técnicos abaixo, e aqui eu conto em português e com o contexto que faltava.
O que aconteceu
No dia 10 de novembro de 2026, na atualização mensal de segurança, a Microsoft corrigiu uma falha no Outlook para Windows. Ela ganhou o código CVE-2026-124194 (CVE é o “RG” que toda falha de segurança conhecida recebe) e o selo “exploração detectada”, que quer dizer que a empresa já viu ataques reais usando o problema, segundo o aviso oficial da Microsoft.
Esse tipo de falha tem apelido: zero-day, ou “dia zero”. É quando os criminosos descobrem e usam o problema antes de existir correção, ou seja, a empresa teve zero dias para se preparar.
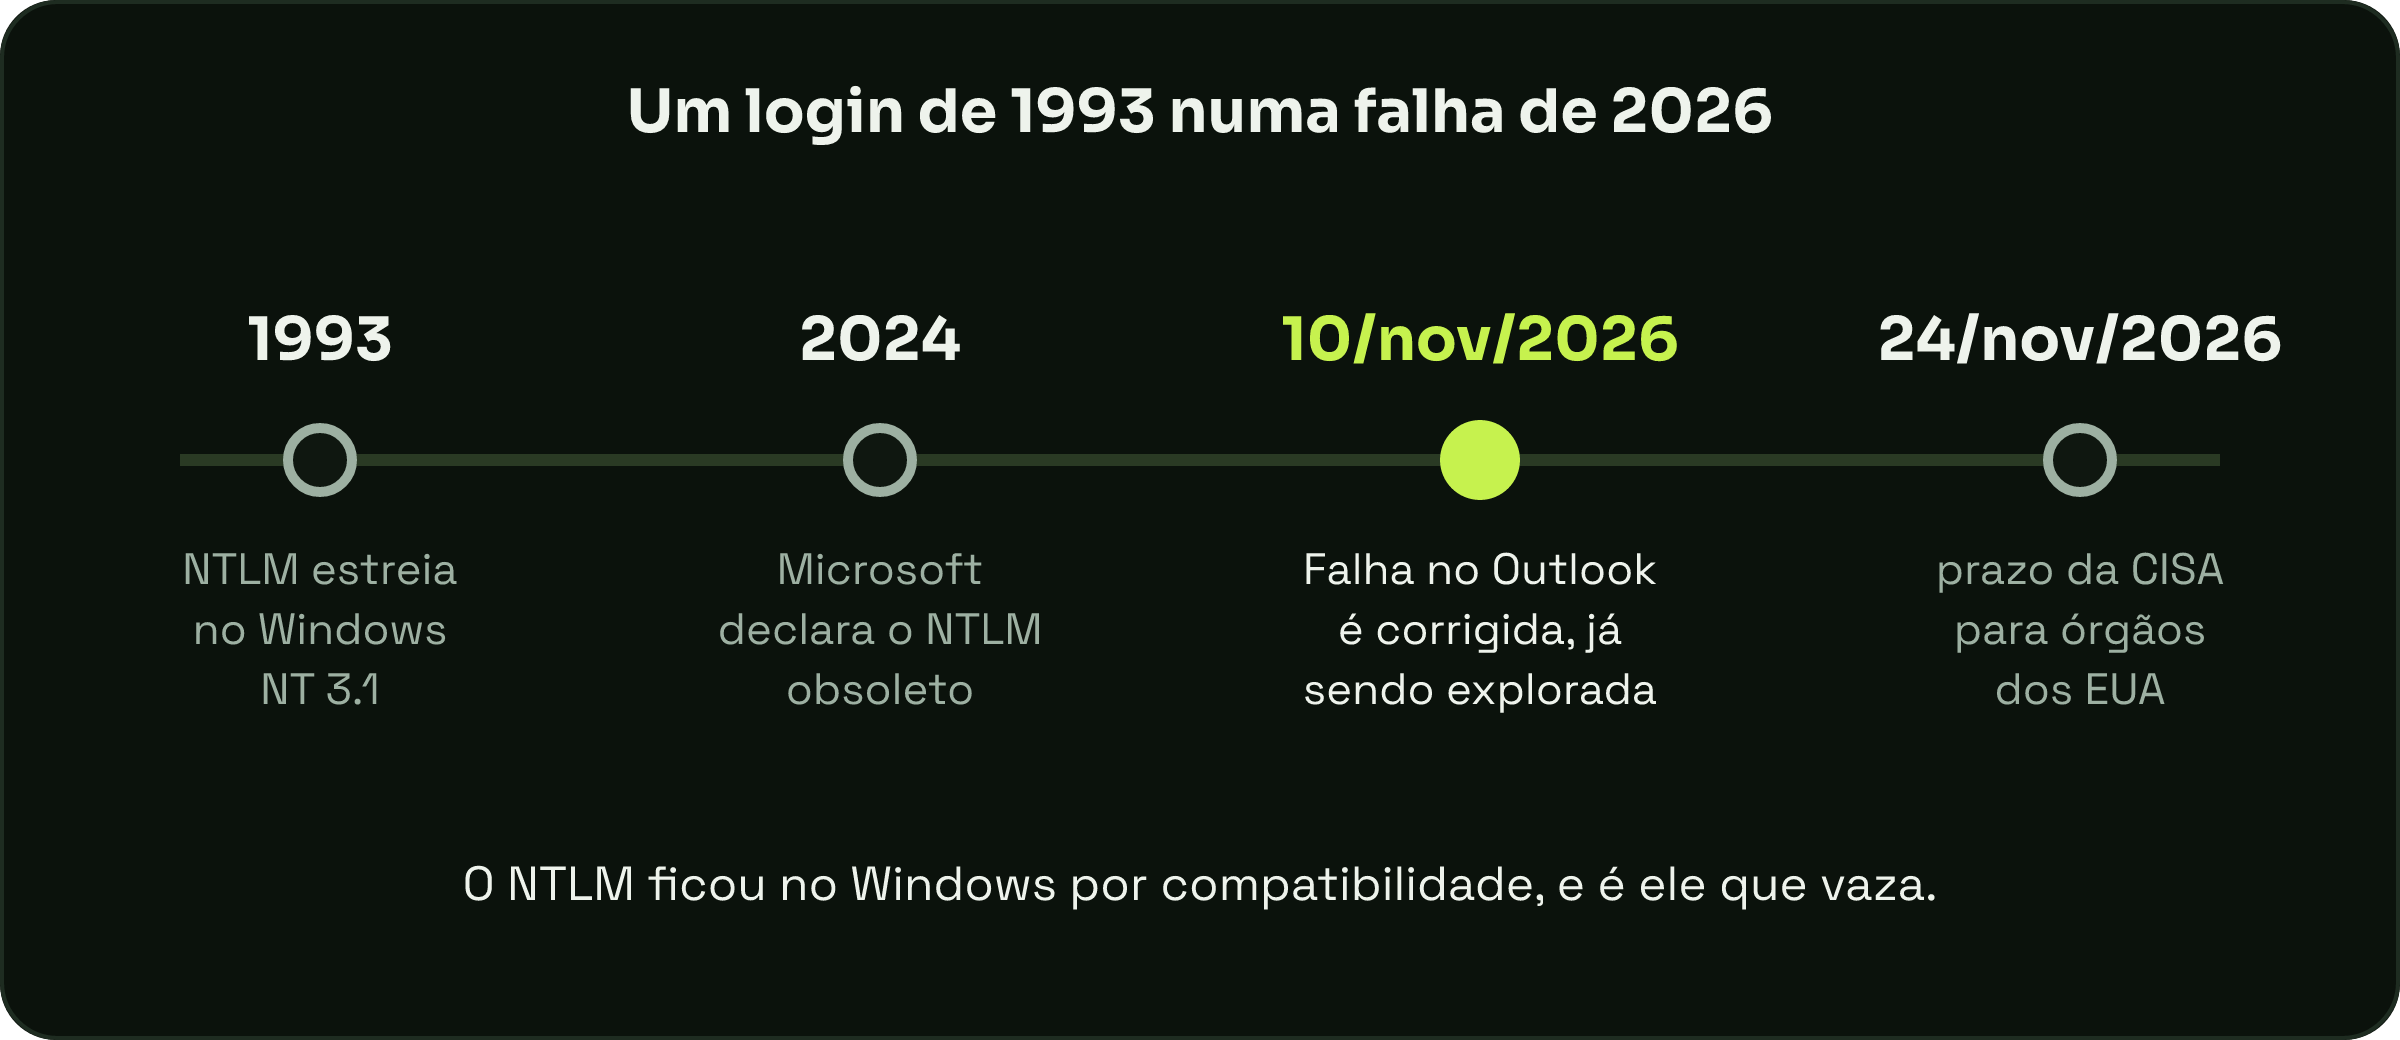
A agência de cibersegurança do governo americano, a CISA, colocou a falha no seu catálogo de vulnerabilidades exploradas e deu até 24 de novembro para os órgãos federais de lá se atualizarem, segundo a Suped.
Como o golpe funciona
O ataque precisa de você, e é aí que mora o truque. Segundo o Cyber Security News, o caminho é este:
- O criminoso manda um arquivo de mensagem preparado e convence a pessoa a abrir.
- Ao abrir, o Outlook se conecta a um computador do atacante na internet.
- Normalmente, o Outlook mostraria um aviso antes de buscar conteúdo de fora. Nessa falha, o aviso não aparece. Você perde a chance de dizer “não”.
- Na conexão, o Windows se apresenta automaticamente, como faria com uma impressora ou uma pasta da rede da empresa, e entrega a credencial.
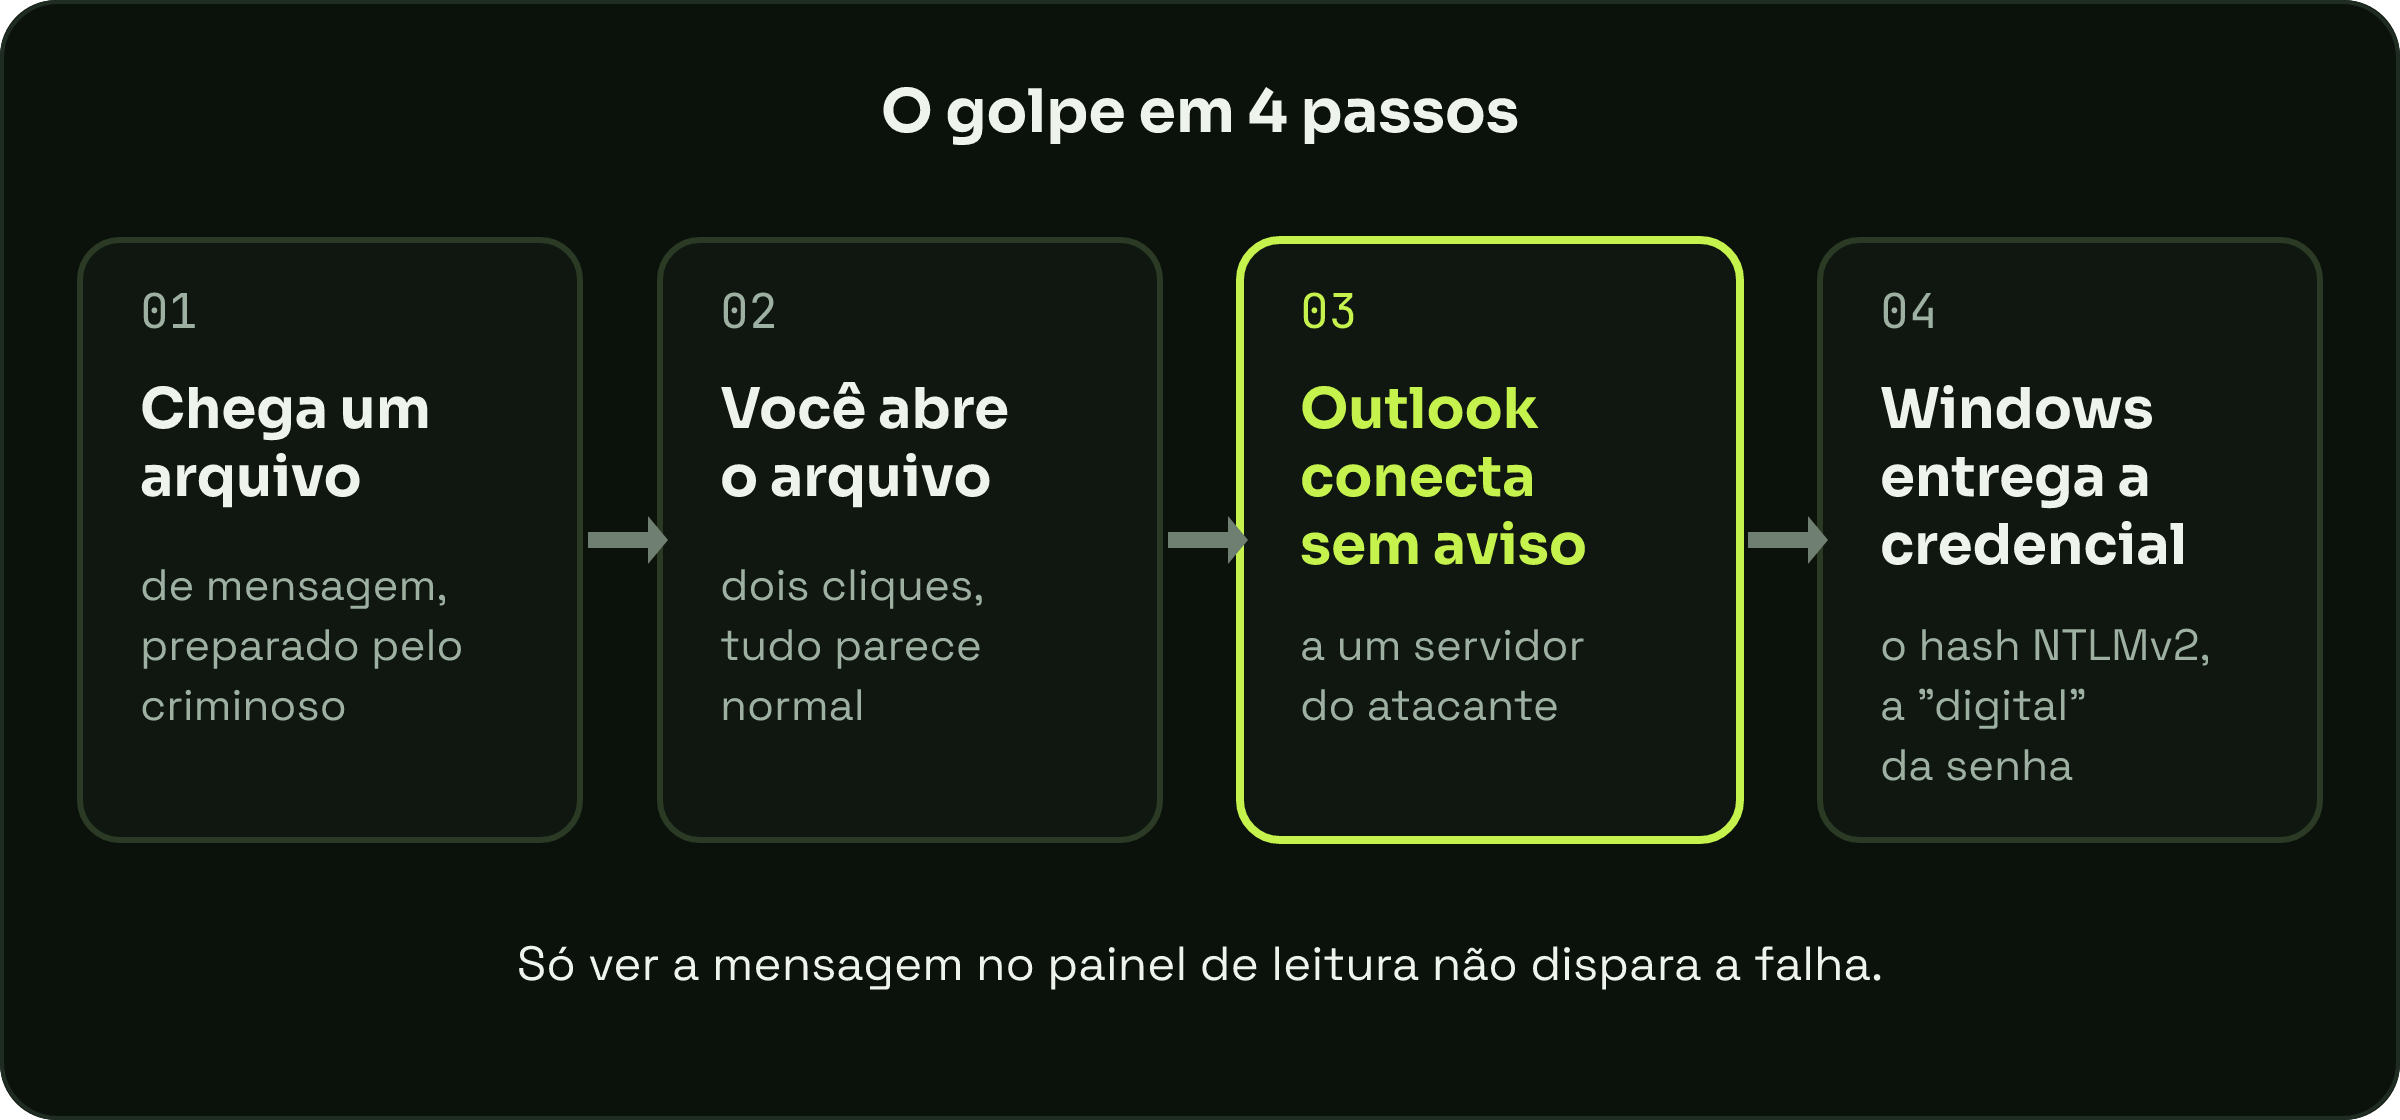
Uma boa notícia no meio da ruim: a Microsoft diz que só ver a mensagem no painel de leitura não dispara a falha. O risco é abrir o arquivo.
Que “digital” é essa?
O que vaza não é a sua senha escrita, é um hash: um código calculado a partir da senha, como se fosse a impressão digital dela. O Windows usa isso para provar quem você é sem mandar a senha pela rede.
Esse jeito de se apresentar se chama NTLM e é velho. Ele estreou em 1993, no Windows NT 3.1, segundo o The Register. A versão que vaza aqui, a NTLMv2, chegou alguns anos depois, no Windows NT 4.0, segundo a Barracuda. A própria Microsoft colocou o NTLM na lista de recursos obsoletos em 2024 e vem desligando aos poucos, mas ele continua lá por compatibilidade com sistemas antigos.
Com esse código em mãos, o criminoso tem dois caminhos, segundo o Cyber Security News: tentar descobrir a senha original no computador dele, testando milhões de combinações até alguma bater (por isso senha curta é um presente), ou repassar a credencial na hora para outro serviço e entrar se passando por você. A Microsoft deu nota 6,5 de 10 para a falha: ela não instala nada no seu computador sozinha, mas o que vaza é justamente a chave de entrada.
Quem precisa se preocupar
A falha está no Outlook clássico para Windows, aquele que vem no pacote Office. As versões afetadas, segundo a Microsoft, são o Microsoft 365 Apps (a assinatura do Office), o Office LTSC 2021 e o Office LTSC 2024. O Outlook na web e no celular não aparecem na lista, segundo a Suped.
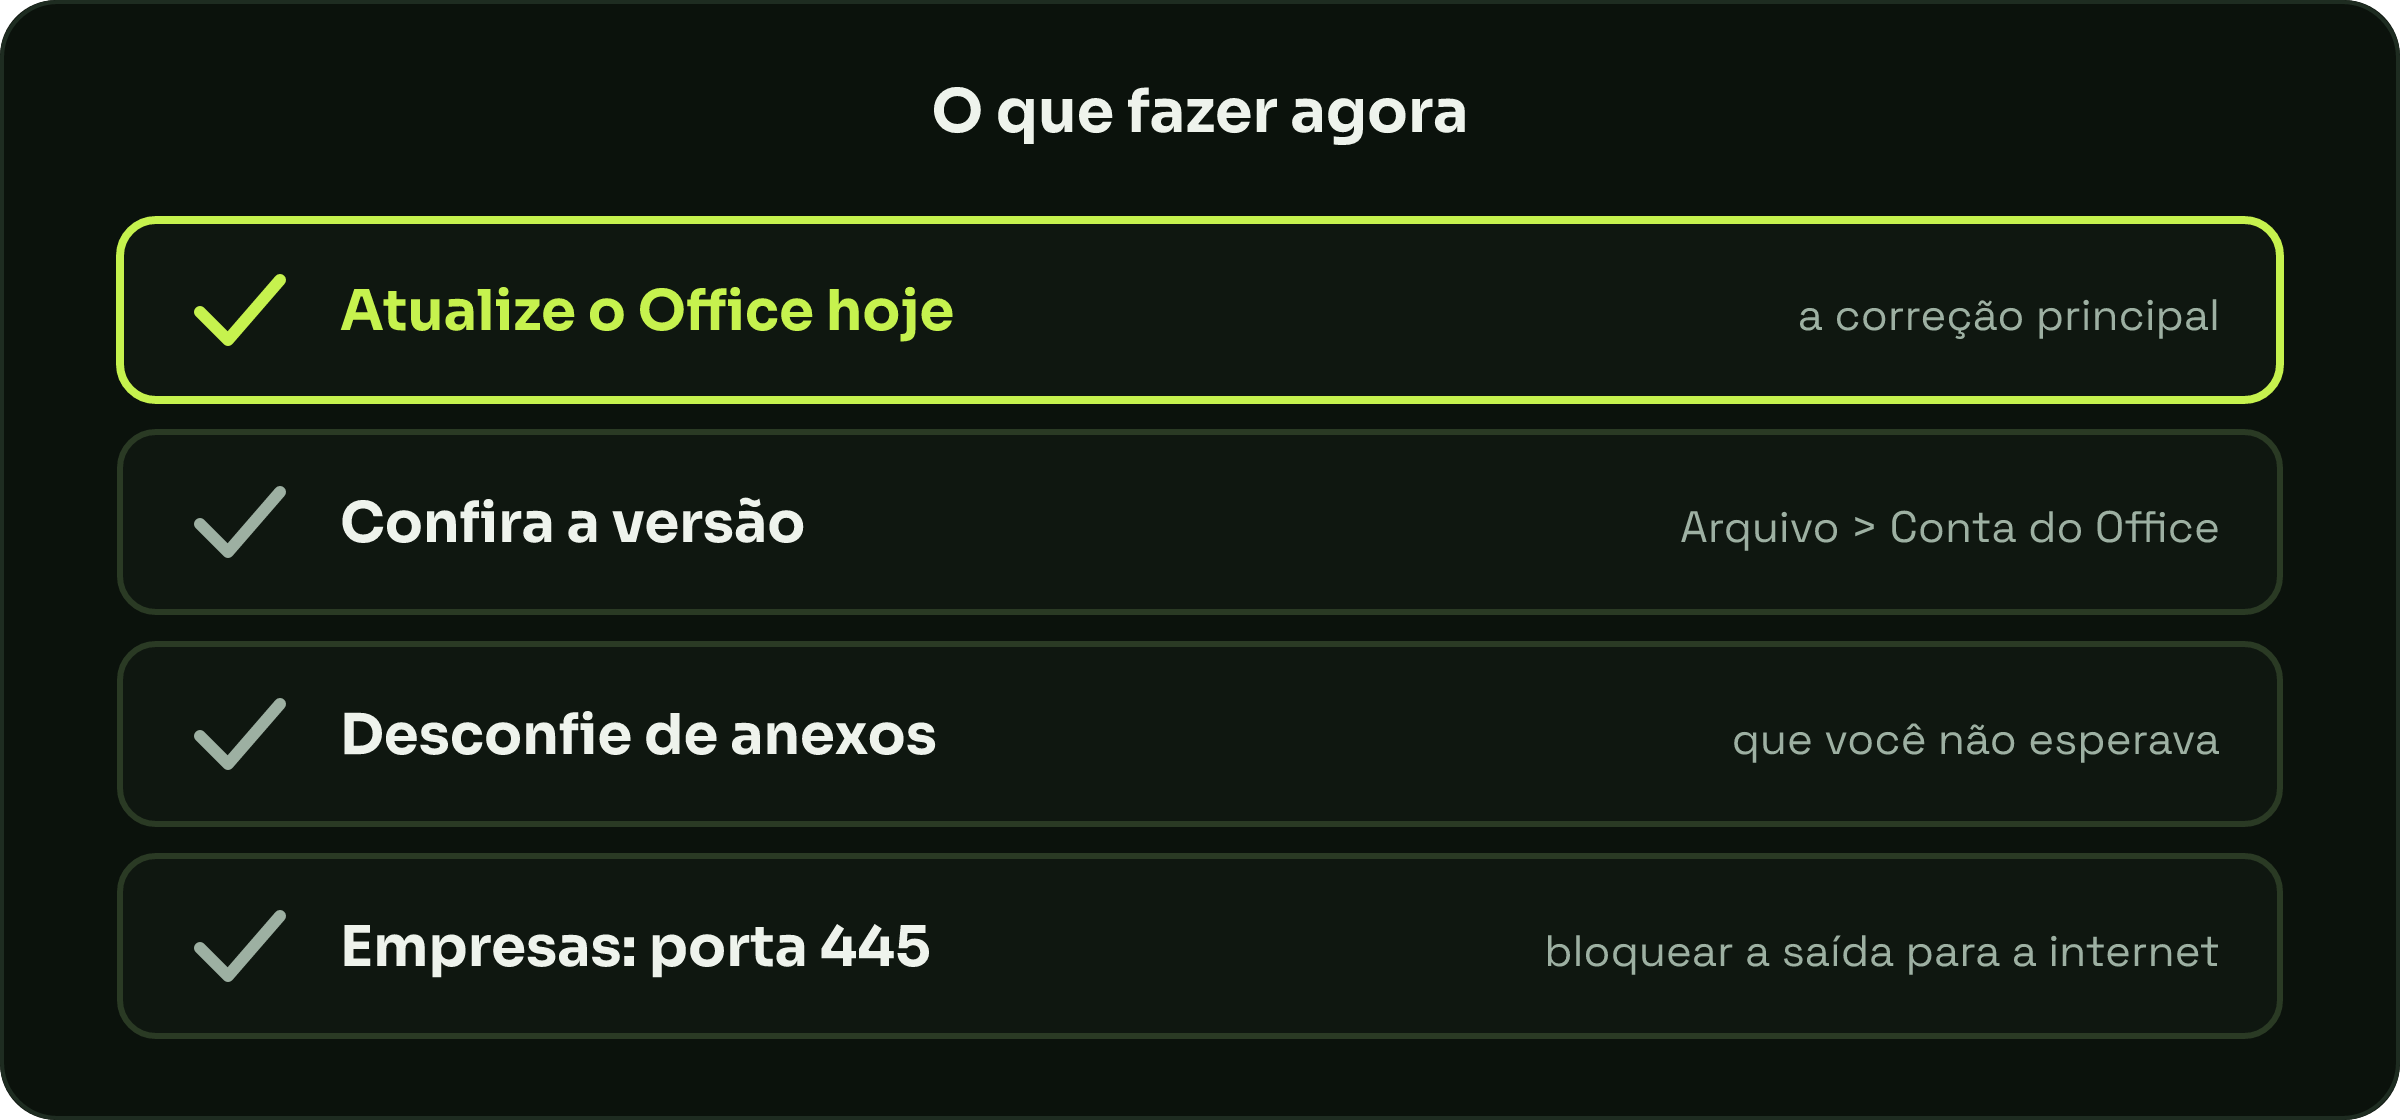
O remédio principal é simples: atualizar o Office. Normalmente ele se atualiza sozinho, mas vale conferir em Arquivo, Conta do Office, Opções de Atualização. Nas empresas, a Microsoft ainda recomenda bloquear a saída para a internet pela porta 445, a “porta” usada para compartilhar arquivos na rede, que é por onde essas credenciais costumam sair. Isso ajuda, mas não substitui a atualização.
O que fica de lição
Eu comecei a programar aos 11 anos e já vi essa história se repetir várias vezes: o golpe moderno quase sempre se apoia em alguma peça antiga que ficou ali “por compatibilidade”. O NTLM tem mais de 30 anos e ainda está dentro do seu Windows. E repare que o defeito não era técnico demais: era um aviso que deixou de aparecer. Às vezes, a única coisa entre você e o golpe é uma janelinha perguntando “tem certeza?”.
Então: atualize, desconfie de anexo que você não esperava (mesmo vindo de alguém conhecido) e use senhas longas. Uma senha comprida demora muito mais para ser descoberta, mesmo quando a “digital” dela vaza.
Fonte original: Microsoft Confirms Hackers Are Exploiting Outlook 0-Day to Steal Windows Authentication Hashes, de Guru Baran, no Cyber Security News (11/11/2026). Texto do Escovando Bytes, escrito com palavras próprias a partir da reportagem e dos avisos oficiais.