Por que o site exige maiúscula, número e símbolo na senha?
A regra nasceu de um manual de 8 páginas, em 2003. O autor se arrependeu, e hoje a principal norma americana de senhas proíbe exigir essa mistura.
Você vai criar uma conta num site qualquer. Digita uma senha e aparece a bronca em vermelho: “precisa ter pelo menos uma letra maiúscula, um número e um caractere especial”. Você bufa, troca o “a” por ”@”, põe um “1” no fim e segue a vida. Três meses depois, o sistema da empresa manda trocar tudo de novo.
Essa regra tem autor, data e até um pedido de desculpas. E o mais curioso: a norma americana que ajudou a espalhá-la hoje diz o contrário. Vamos do começo.
1961: a senha nasce para dividir um computador
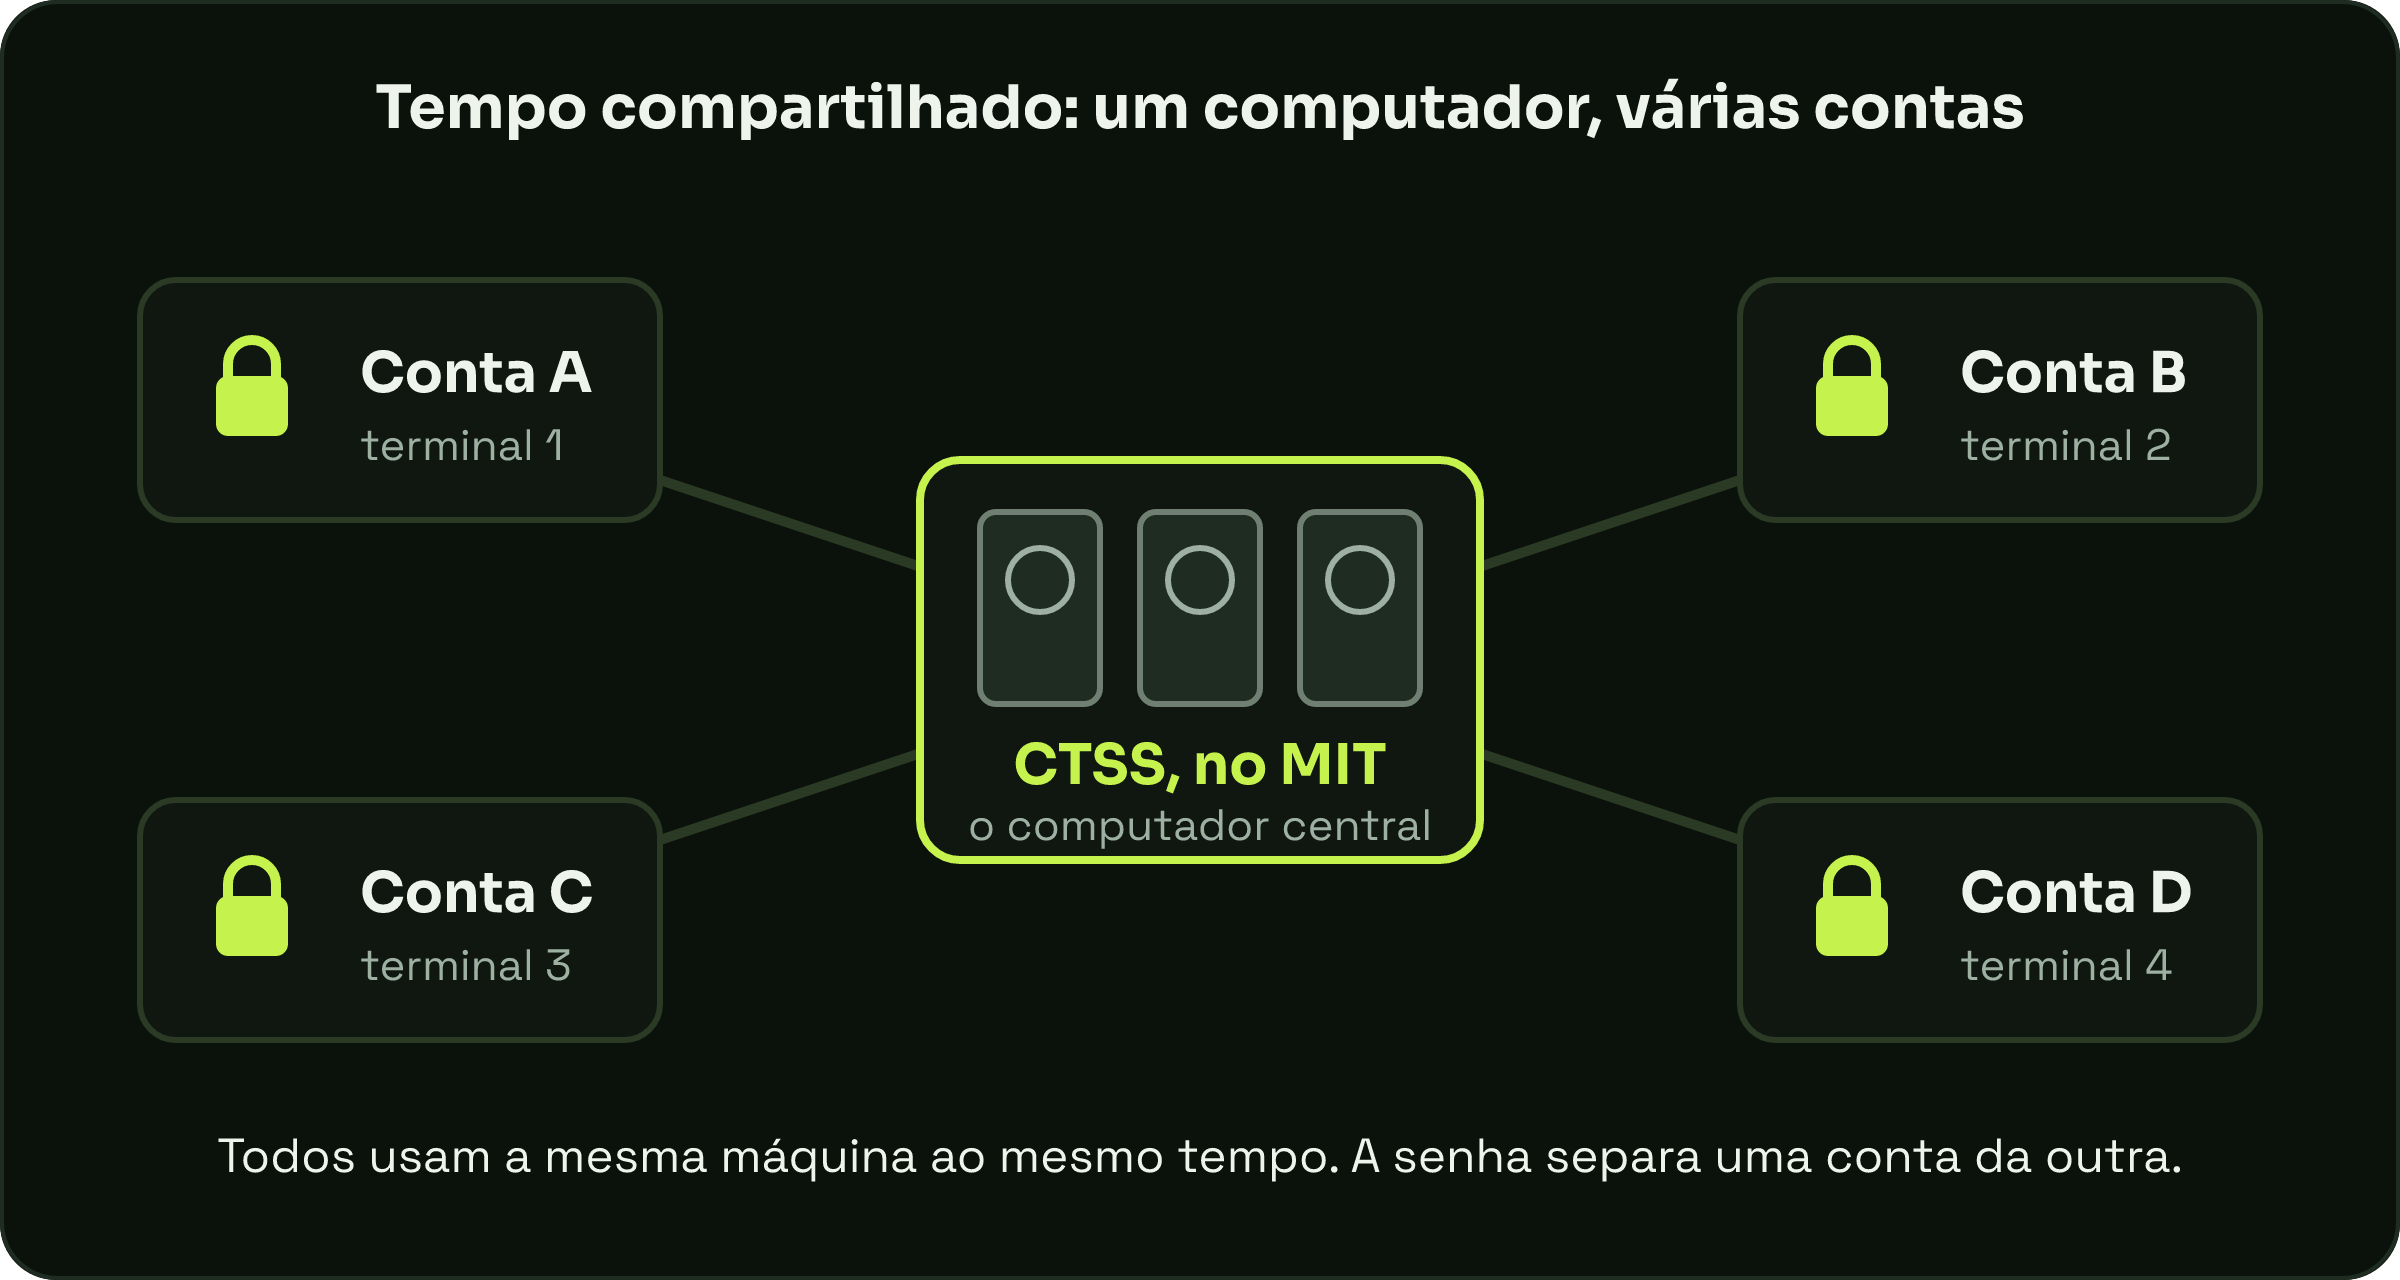
No começo dos anos 60, computador era uma máquina enorme e caríssima, e quase sempre fazia uma tarefa por vez. No MIT, a equipe de Fernando “Corby” Corbató criou o CTSS, sigla em inglês para Sistema Compatível de Tempo Compartilhado. A ideia: várias pessoas usando o mesmo computador ao mesmo tempo, cada uma no seu terminal (o teclado com tela ou impressora ligado à máquina).
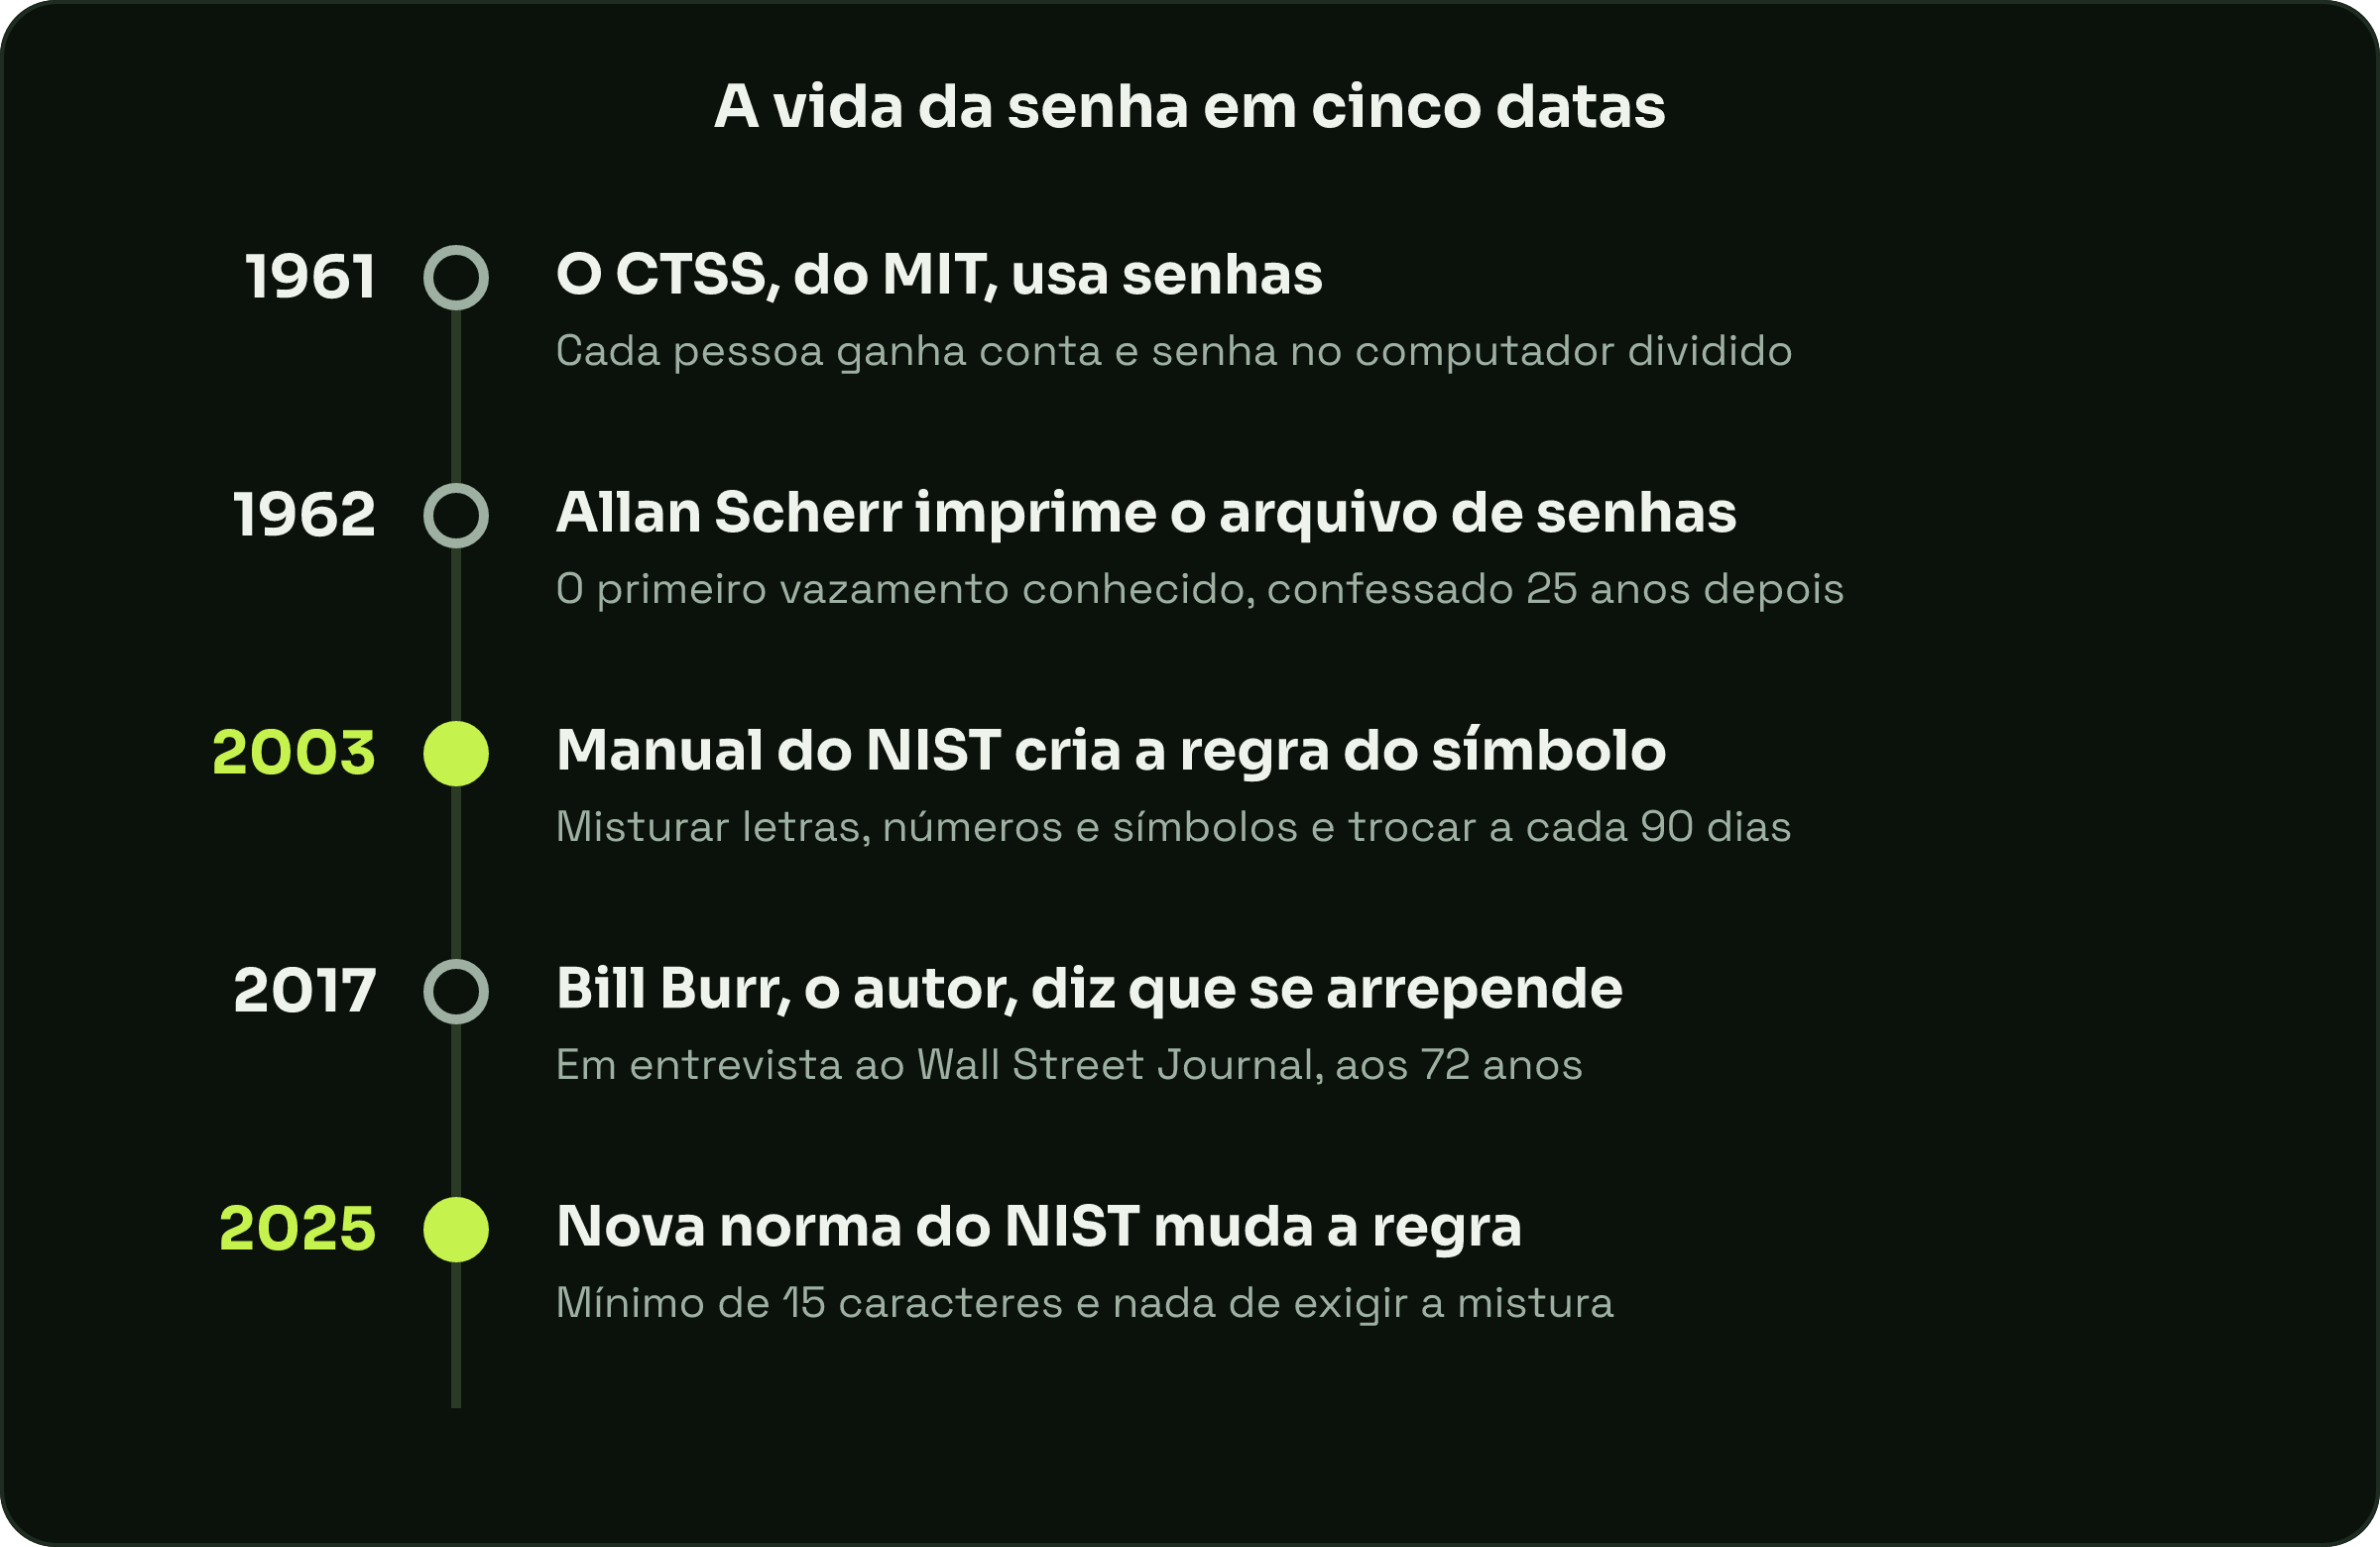
Segundo o MIT News, o CTSS foi demonstrado pela primeira vez em 1961 e é considerado o primeiro sistema de computador a usar senhas. Se todo mundo divide a mesma máquina, cada um precisa da sua conta, e cada conta precisa de uma chave. Corbató ganhou o Prêmio Turing, o “Nobel da computação”, em 1990, e morreu em 2019, aos 93 anos.
1962: o primeiro vazamento veio logo em seguida
A primeira senha durou pouco tempo inviolada. Na primavera americana de 1962, o estudante Allan Scherr, do MIT, tinha direito a só quatro horas de computador por semana, pouco para as simulações que precisava rodar. A história foi contada pela revista Wired e reproduzida pelo Gizmodo.
A solução dele foi direta: numa sexta-feira à noite, pediu ao sistema para imprimir o arquivo com as senhas de todos os usuários. Pegou a listagem e passou a usar o tempo dos outros. Para dividir a culpa, ainda distribuiu senhas para colegas. Scherr só confessou 25 anos depois, pessoalmente, a um dos professores do projeto.
Repare: o problema não era a senha ser fraca. Era o arquivo com as senhas estar ao alcance de quem soubesse pedir. Guarde essa ideia, ela volta no fim.
2003: um manual de 8 páginas cria a regra do símbolo
Pula para 2003. Bill Burr, um gerente do NIST, o instituto do governo dos Estados Unidos que cria padrões técnicos, recebeu a tarefa de escrever regras para senhas seguras. Segundo a NBC News, ele tinha pouco material para se apoiar e usou como base um estudo dos anos 80.
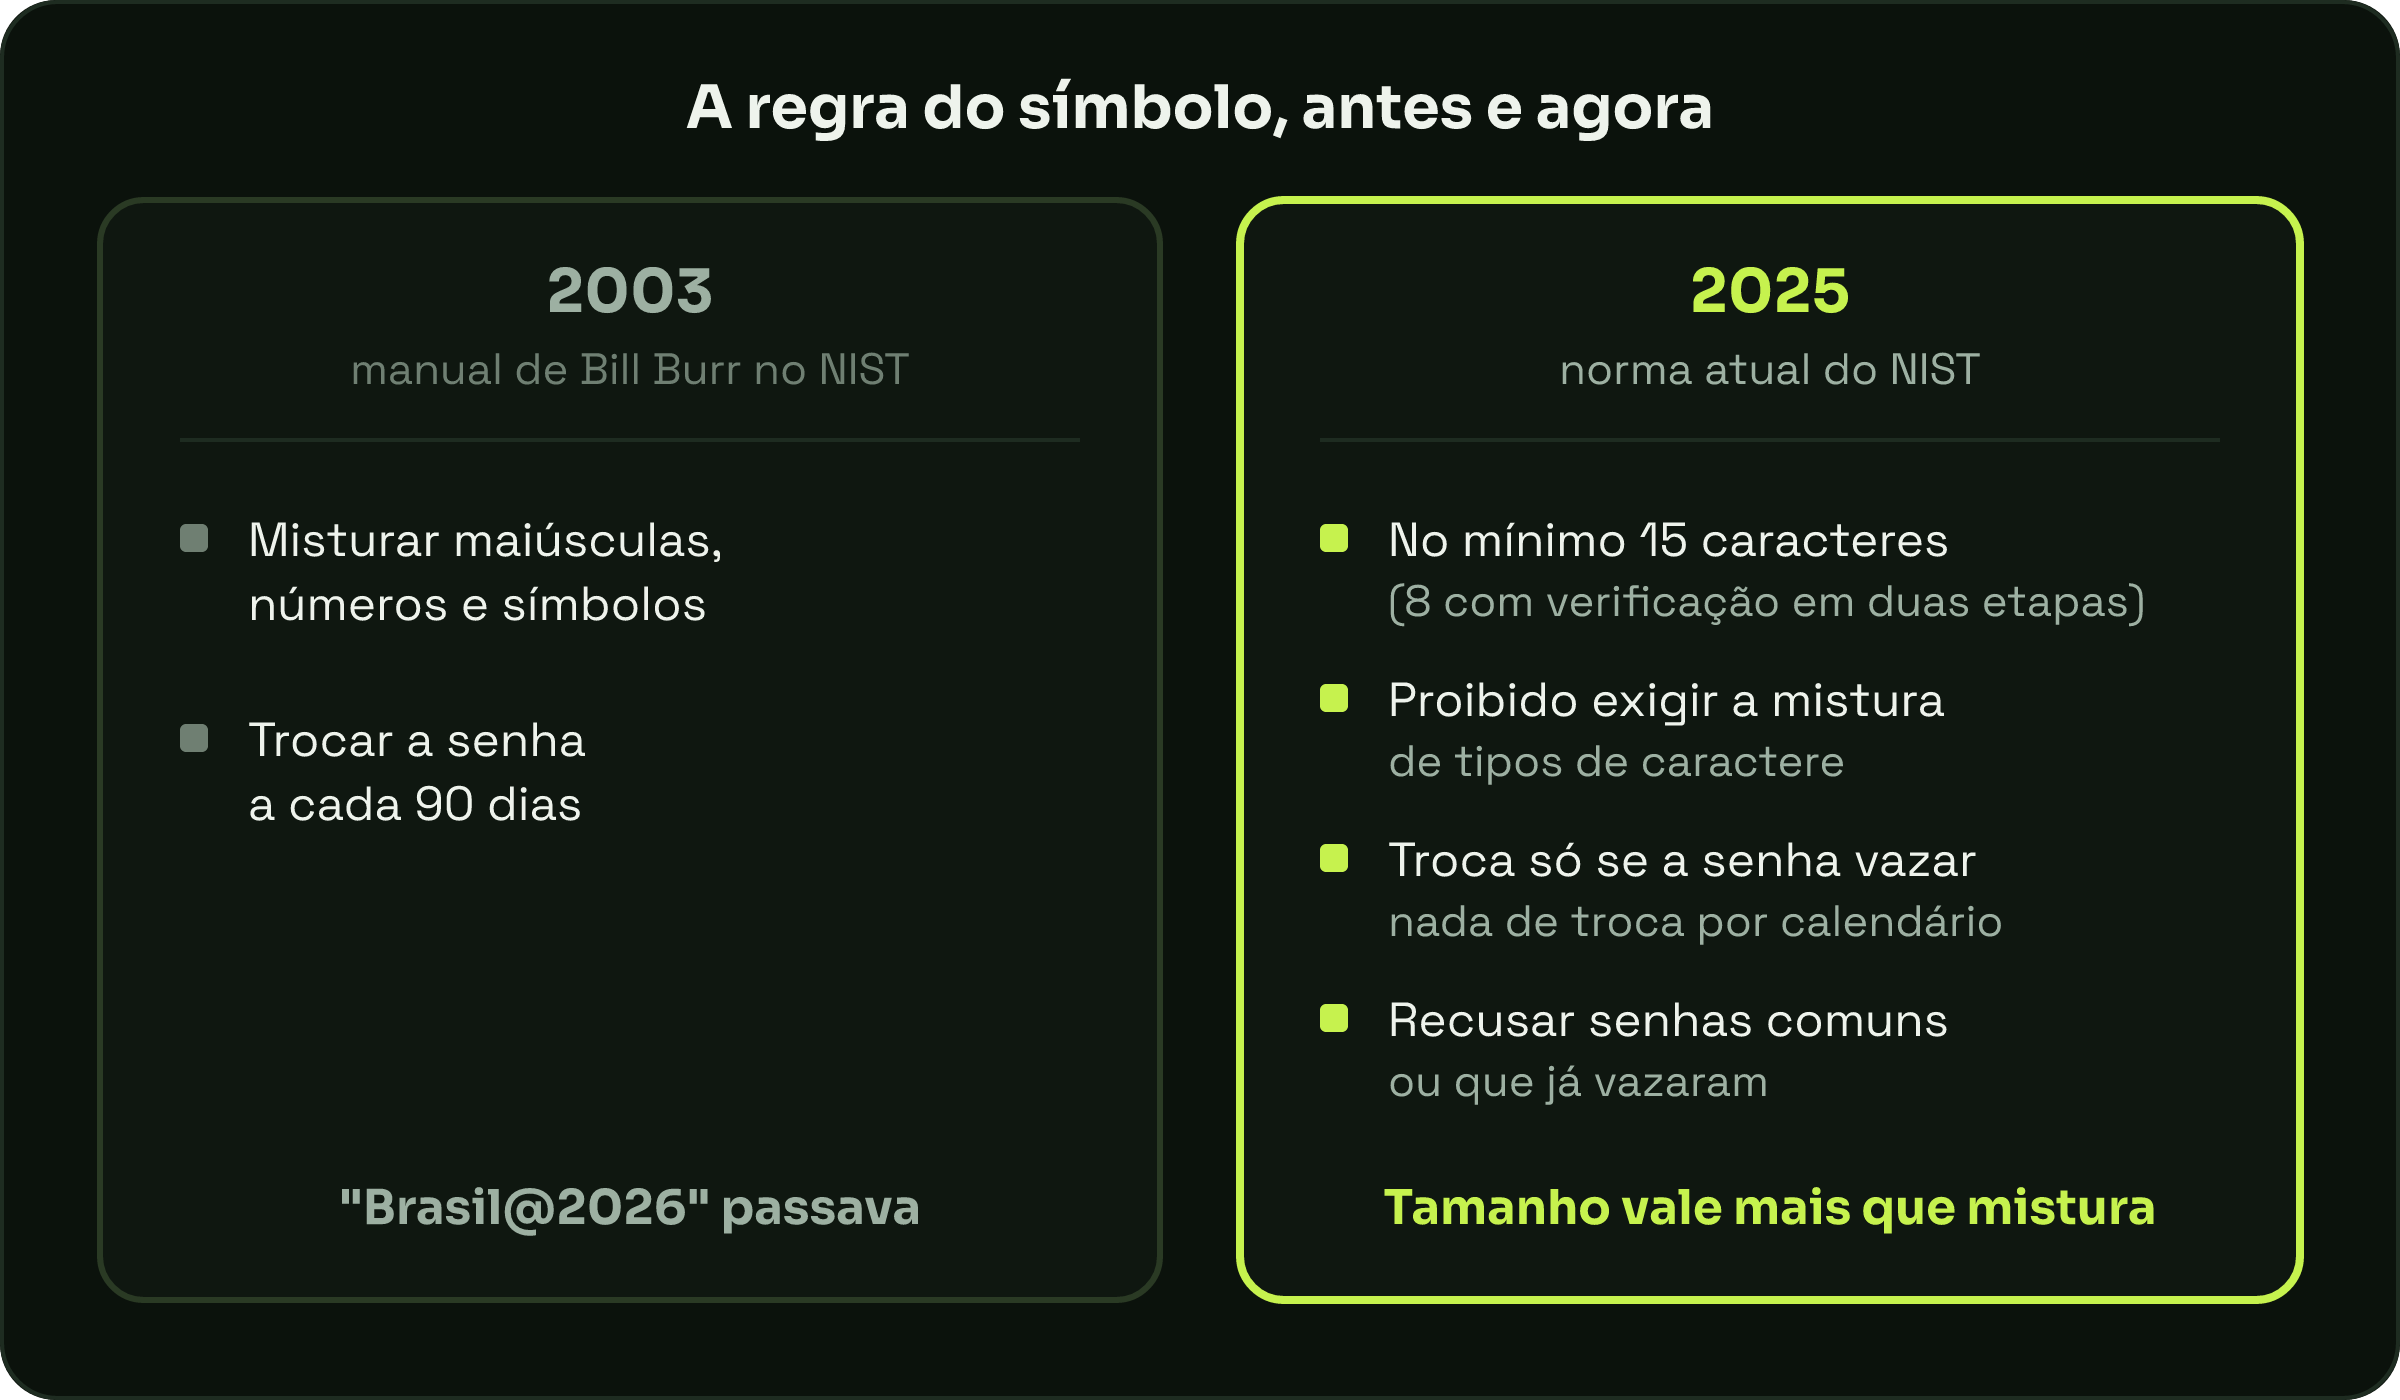
O resultado foi um apêndice de 8 páginas de um documento técnico do NIST. Ali estava a receita que você conhece: misturar letras maiúsculas, números e símbolos e trocar a senha a cada 90 dias. Como o NIST é referência, a receita foi parar em empresas, bancos e sites do mundo todo.
2017: o autor pede desculpas
Em 2017, já aposentado e com 72 anos, Burr deu uma entrevista ao Wall Street Journal. A frase que correu o mundo foi: “Muito do que eu fiz, hoje eu me arrependo”, segundo a NBC News. Ele ainda disse que a regra deixava as pessoas malucas e que, no fim, elas não escolhiam boas senhas de jeito nenhum.
Dá para entender o porquê sem fazer conta. A regra olha para o tipo de caractere, não para o quanto a senha é previsível. Uma senha como “Brasil@2026” tem maiúscula, número e símbolo, passa em todos os testes do site, e é exatamente o tipo de coisa que alguém tentaria adivinhar. E a troca obrigatória a cada 90 dias facilita o atalho óbvio: “Brasil@2027”.
O que a regra diz hoje
Em julho de 2025, o NIST publicou a quarta versão do seu guia de identidade digital. A parte de senhas, que você pode ler na página oficial, virou a receita de 2003 de cabeça para baixo:
- quando a senha é a única proteção da conta, ela precisa ter no mínimo 15 caracteres (8, se houver uma segunda etapa de verificação);
- o site não deve exigir a mistura de tipos de caractere;
- o site não deve obrigar a troca periódica, só quando houver sinal de que a senha vazou;
- o site deve recusar senhas de uma lista de senhas comuns ou já vazadas;
- o site deve aceitar gerenciadores de senha e o preenchimento automático, e não deve guardar “dica de senha”.
A norma vale para sistemas do governo americano, mas serve de referência para muita gente. Cada site decide o que adota, e é por isso que você ainda encontra a bronca do “caractere especial” por aí: muitos sistemas continuam seguindo a cartilha antiga.
O que isso tem a ver com você
Lembra do Scherr e do arquivo impresso? Mais de 60 anos depois, um dos grandes riscos continua parecido: a senha vazar de algum lugar, e não ser adivinhada letra por letra. Já contei aqui como um erro de conta engasgou a internet em 1988; segurança quase sempre falha no ponto que ninguém estava olhando.
Então, na prática: prefira senhas longas, como uma frase que só você entende. Use uma senha diferente em cada site, e deixe um gerenciador de senhas lembrar delas por você. Ligue a verificação em duas etapas onde puder. E troque a senha quando houver sinal de vazamento, não porque o calendário mandou.
Se o site ainda exigir o símbolo, tudo bem: coloque. Mas agora você sabe que quem inventou a regra já pediu desculpas por ela.