O verme de 1988: o erro de conta que engasgou a internet
Há 38 anos, um estudante soltou um programa para medir falhas da rede. Uma regra mal calculada fez milhares de computadores travarem, e a segurança digital mudou.
Sabe quando o computador fica tão lento que até o ponteiro do mouse parece cansado? Agora imagine isso acontecendo ao mesmo tempo em universidades, centros de pesquisa e bases militares, numa noite de quarta-feira, sem ninguém entender o motivo.
Foi o que aconteceu há exatos 38 anos, em 2 de novembro de 1988. O culpado era um programa de um estudante, e o estrago veio de um erro de conta.
O estudante e o plano
Robert Tappan Morris tinha 23 anos e estava no primeiro ano do doutorado em computação na Universidade Cornell. Era filho de um especialista em segurança da NSA e dos Bell Labs.
Em outubro de 1988, ele começou a escrever um programa para mostrar como a segurança da rede era fraca, segundo a decisão da Justiça americana sobre o caso. A ideia era o programa se espalhar longe e sem chamar atenção, gastando pouco de cada máquina.
Esse tipo de programa se chama verme (worm, em inglês): ao contrário do vírus de computador, ele não precisa pegar carona em outro programa, porque circula sozinho. A turma do MIT que dissecou o caso discordou e preferiu chamar de vírus. O nome que ficou foi verme.
Quatro portas destrancadas
Naquela época, a internet era um clube de pesquisadores, militares e universidades, com cerca de 60 mil computadores. Era uma rede feita mais para colaborar do que para se defender. A Justiça americana listou quatro jeitos de o verme entrar.
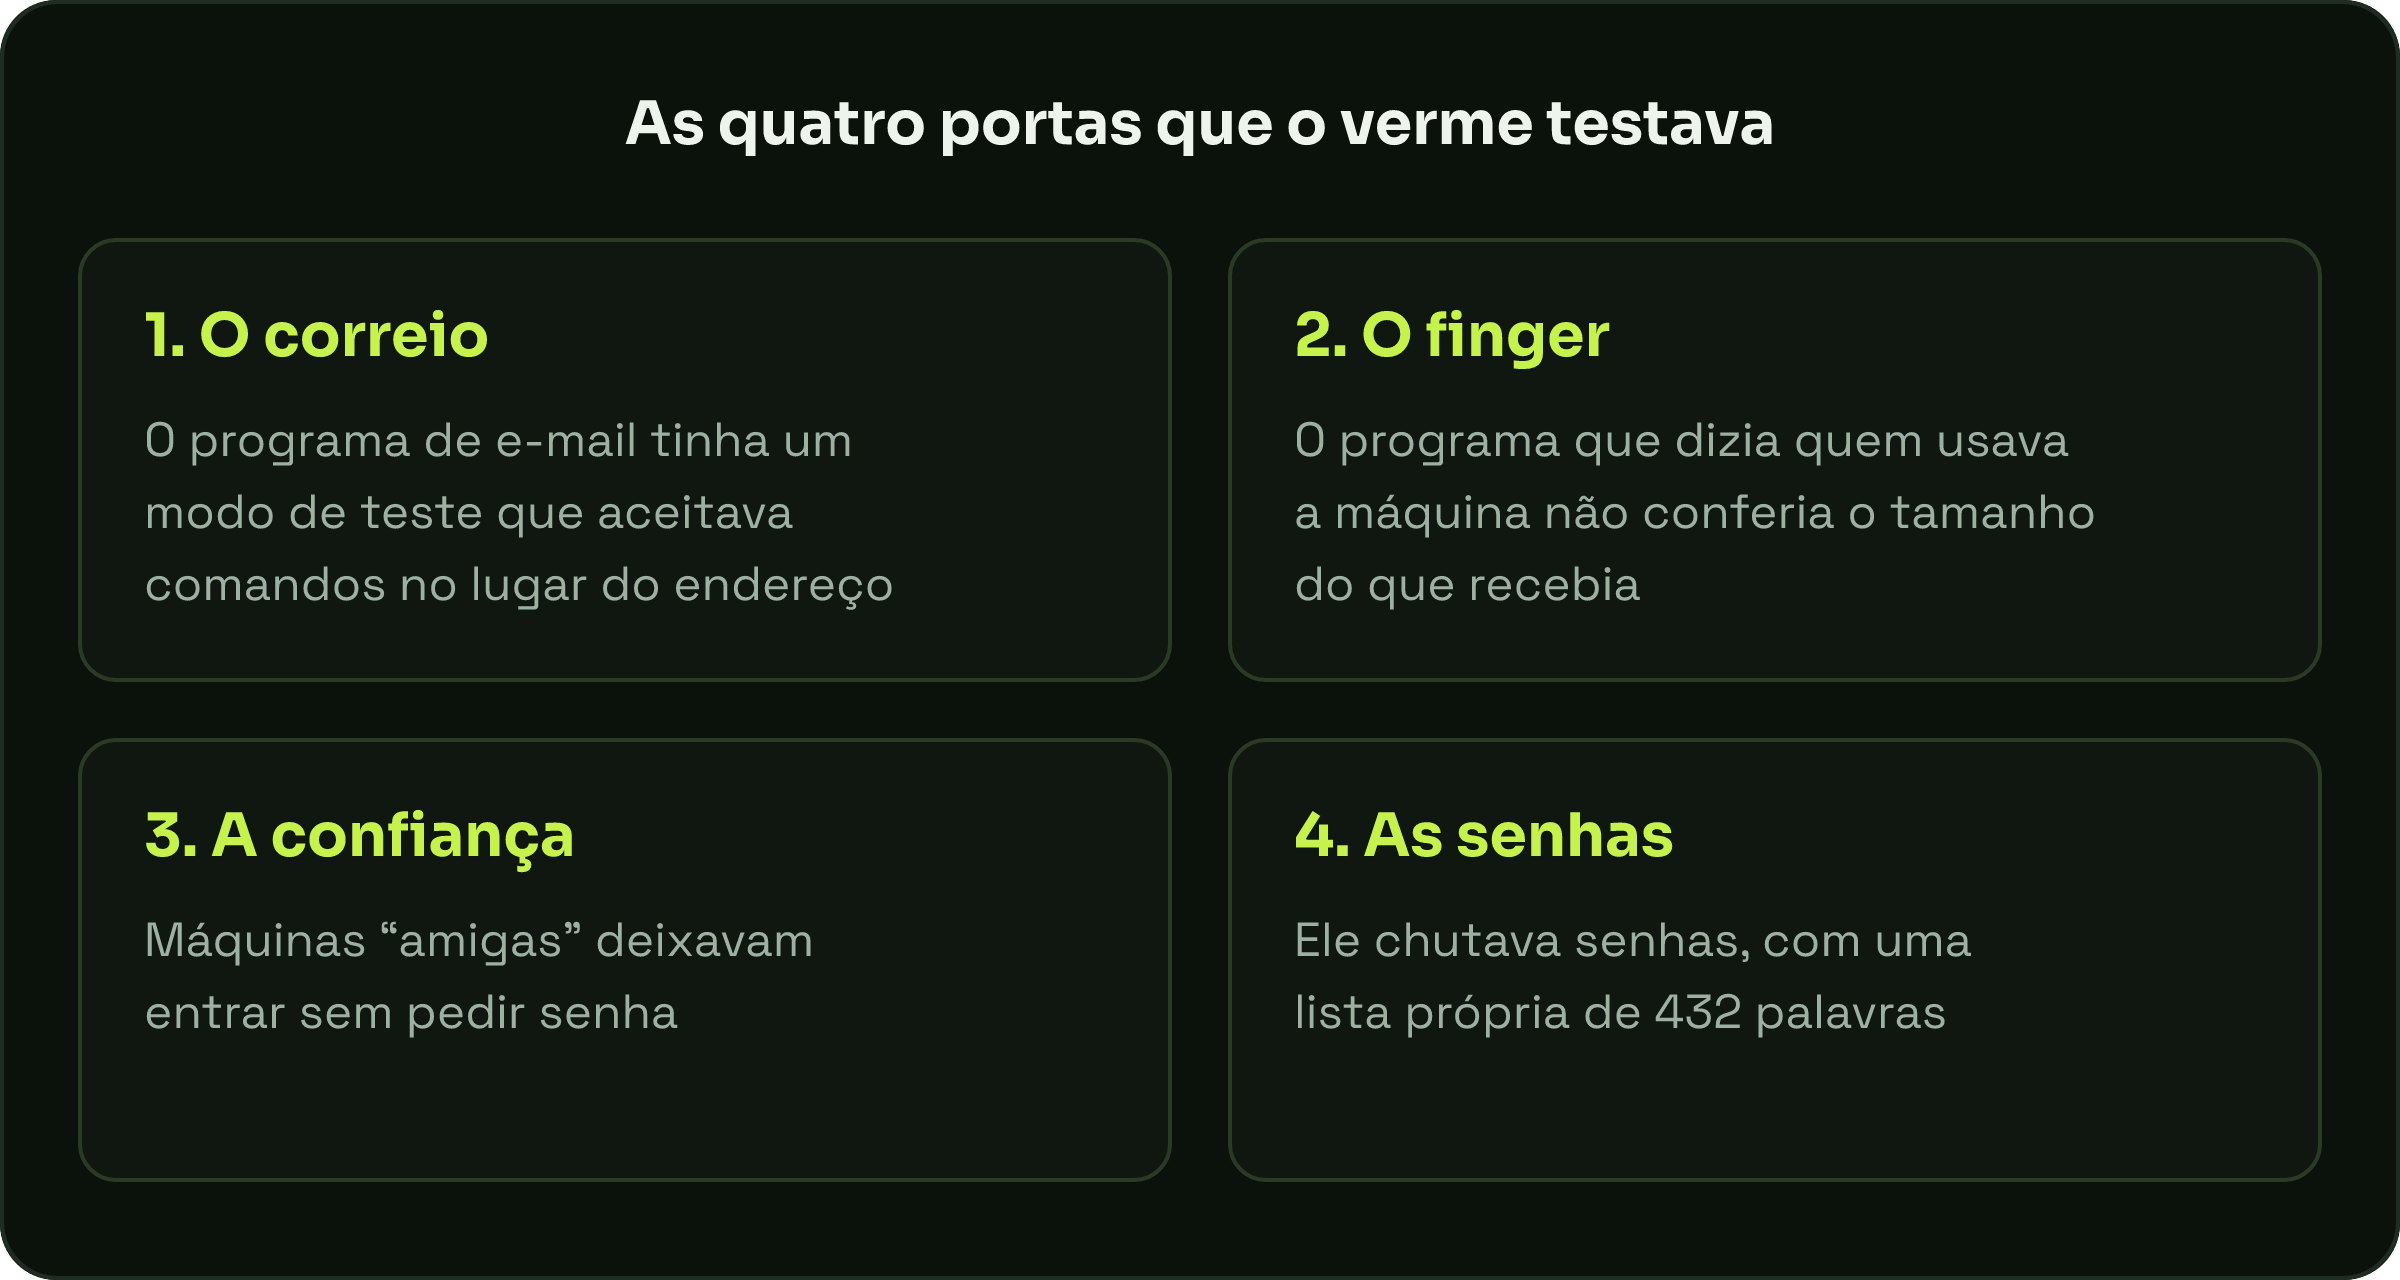
A primeira era o sendmail, o programa que entregava e-mails. Ele tinha um modo de depuração, usado para testes, que permitia rodar comandos pela própria mensagem. A segunda era o finger, que dizia quem usava uma máquina e não conferia o tamanho do que recebia. Mande um texto maior do que o espaço reservado e ele transborda para onde não devia.
A terceira era a confiança: computadores “amigos” entravam uns nos outros sem pedir senha. A quarta era o bom e velho chute. O verme carregava uma lista de 432 palavras para testar como senha, com pérolas como “password”, “wizard” e “banana”.
O erro de conta
Morris sabia que um verme que se instala várias vezes na mesma máquina acaba chamando atenção. Por isso, antes de se copiar, o programa perguntava ao computador se já havia uma cópia ali. Se a resposta fosse “não”, ele se instalava.
Só que um administrador esperto poderia programar a máquina para sempre responder “sim” e assim ficar protegida. Para evitar isso, Morris criou uma exceção: a cada sete respostas “sim”, o verme se copiava mesmo assim.
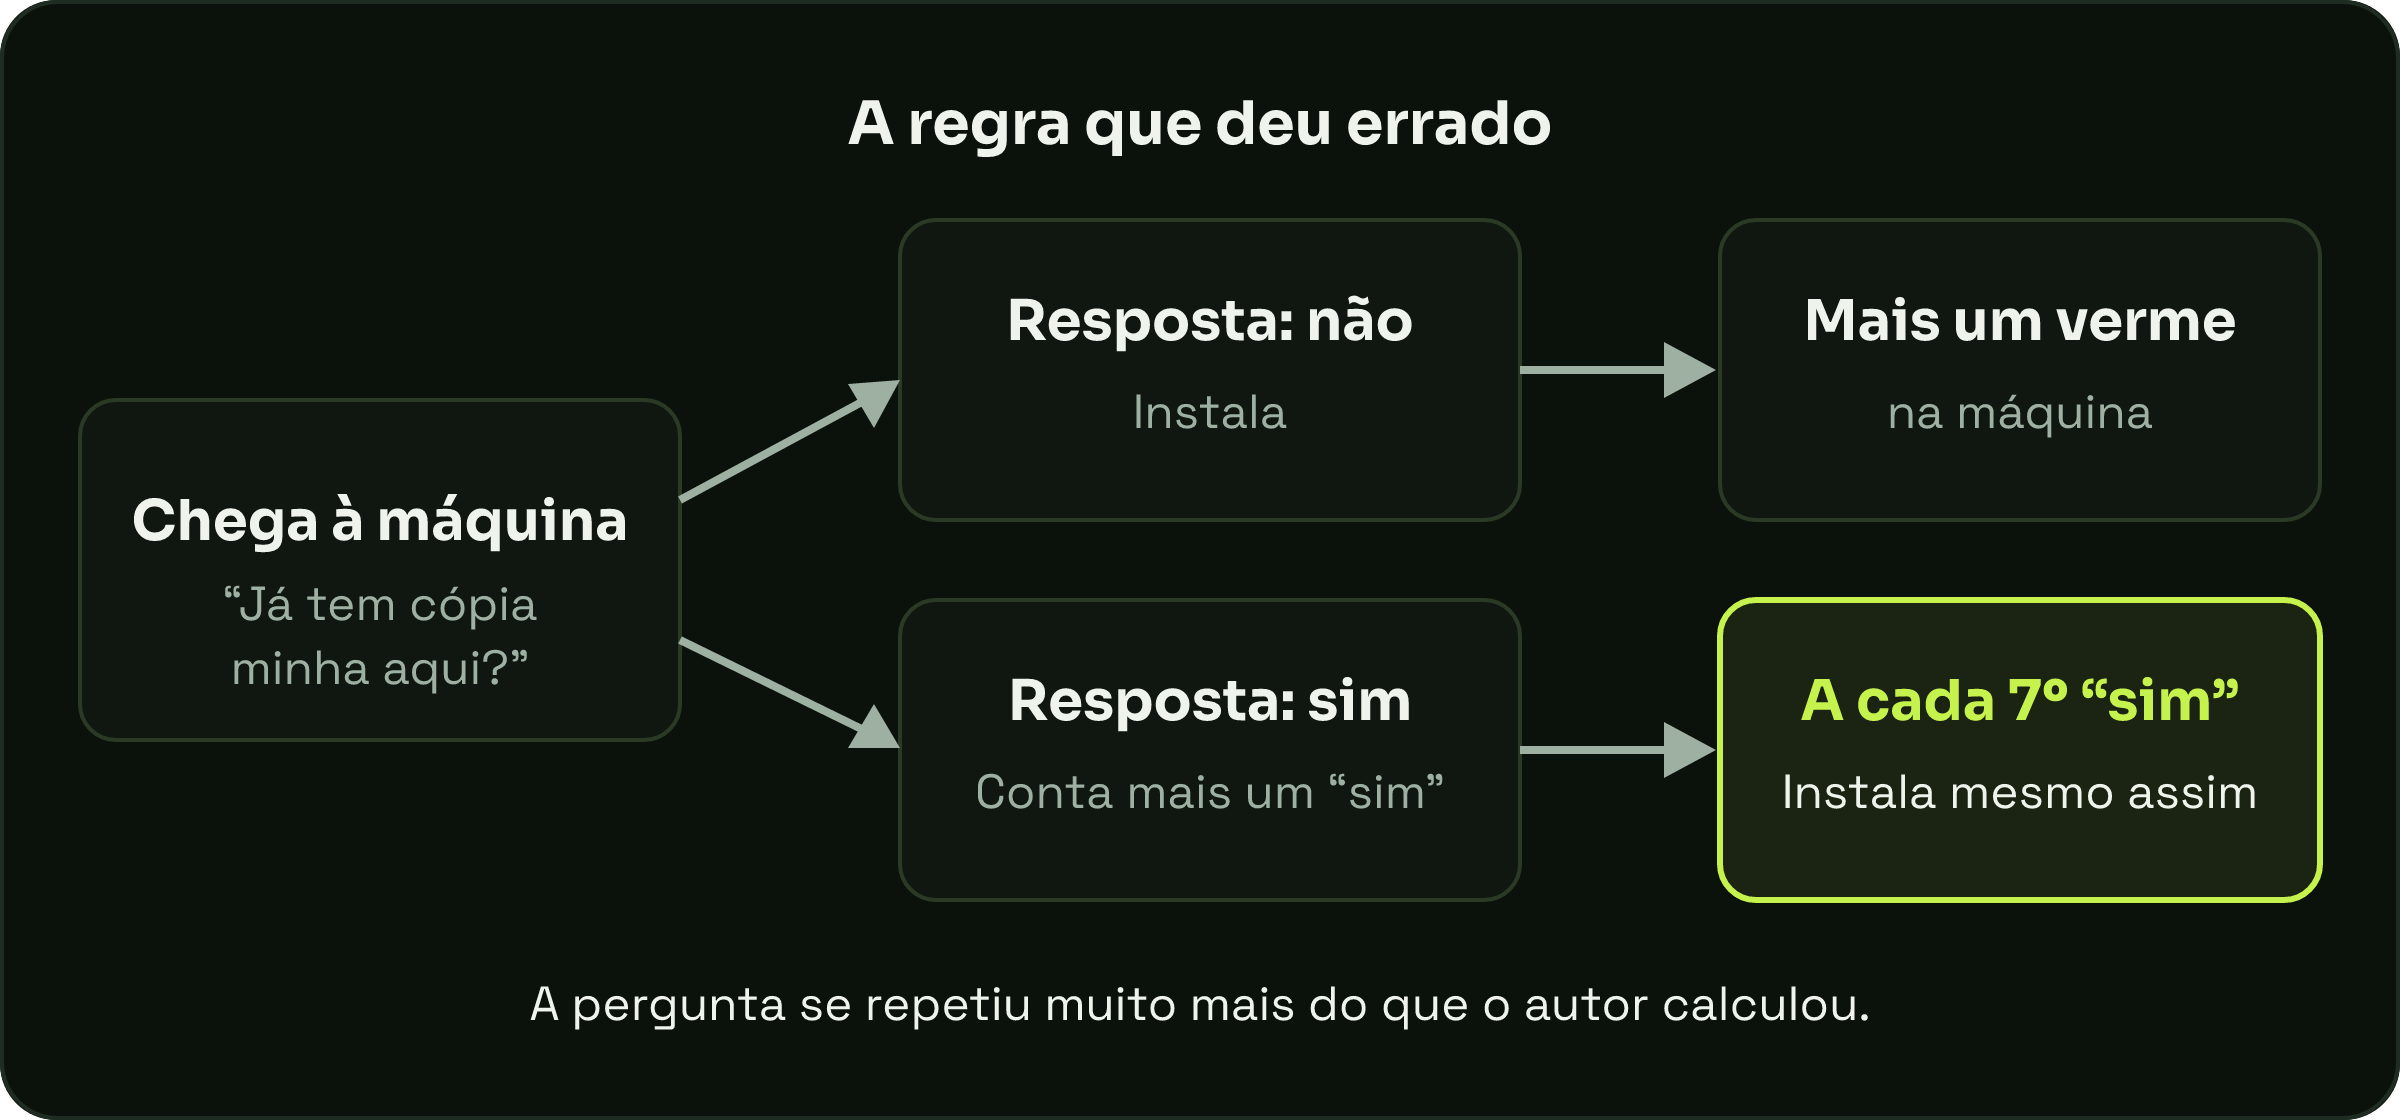
Parece pouco, mas o tribunal registrou que ele subestimou quantas vezes essa pergunta seria feita. As cópias se acumularam, cada uma disputando o processador (o “cérebro” do computador) com as outras. Máquinas travaram ou pararam de responder, inclusive em universidades, instalações militares e centros de pesquisa médica.
Vale dizer que o verme não apagava nem estragava dados. O dano foi deixar computadores sem conseguir trabalhar.
A noite em que a rede pediu socorro
O FBI conta que o verme foi solto por volta das 20h30, a partir de um computador do MIT. O tribunal diz que ele escolheu o MIT para esconder que o programa vinha de Cornell. Já a análise do MIT aponta um registro às 17h01 em Cornell, que pode ter sido um teste, e avisa que essa origem é discutida.
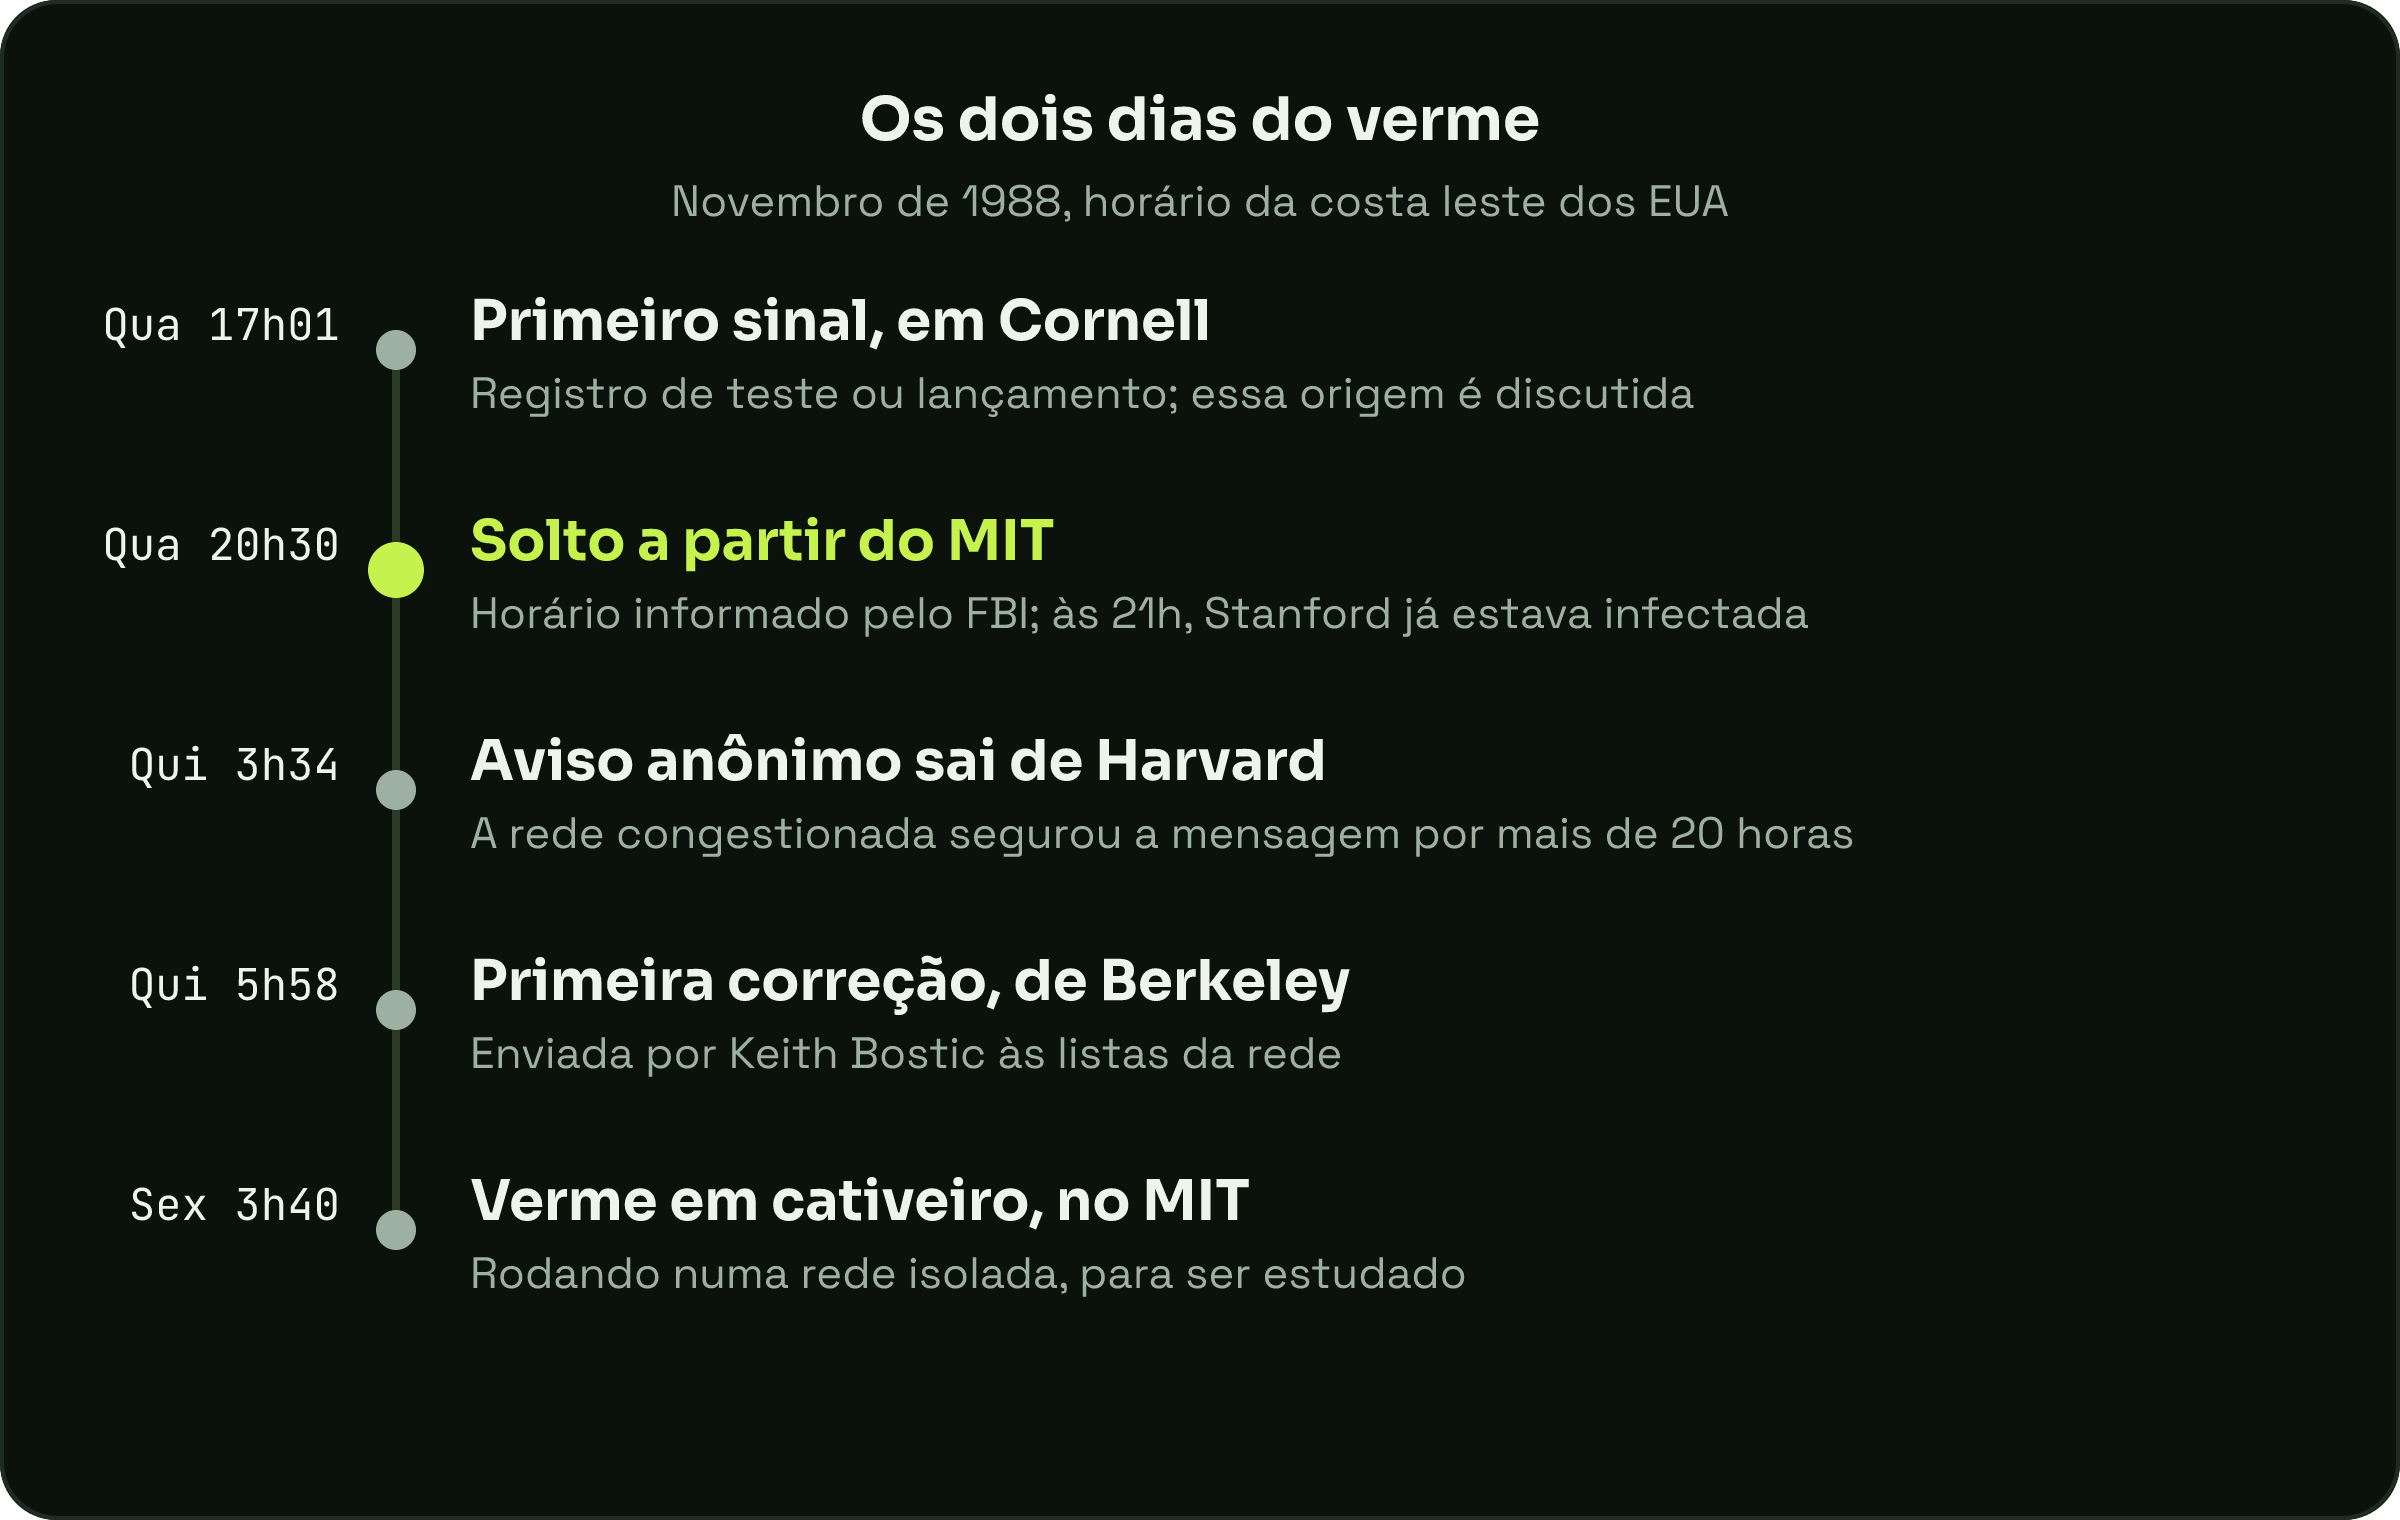
Quando percebeu o tamanho do problema, Morris pediu a um amigo de Harvard que mandasse um aviso anônimo explicando como remover o verme. A ironia é cruel: a mensagem saiu às 3h34 de quinta-feira e ficou 20 horas parada antes de seguir viagem pela rede que estava doente.
Enquanto isso, a defesa aconteceu na base do mutirão. Keith Bostic, de Berkeley, distribuiu a primeira correção às 5h58. Outros grupos abriram o código do verme para entender o que ele fazia. Alguns lugares se desligaram da rede por até uma semana, o que tinha um preço: a própria análise do MIT concluiu que quem se isolou também ficou sem as informações para se consertar.
Afinal, quantos computadores?
O número famoso é 6 mil, cerca de 10% da rede, repetido pelo FBI e por Cornell. Mas ele nasceu de um chute: a análise do MIT lembra que os 10% eram um palpite puro, que a imprensa extrapolou. Não existe uma contagem exata. O custo de limpeza também varia: de US$ 200 a mais de US$ 53 mil por instalação.
O que sobrou
Morris foi o primeiro condenado pela lei americana de crimes de computador, de 1986. Pegou três anos de liberdade condicional, 400 horas de serviço comunitário e multa de US$ 10.050, sem prisão. Depois, ajudou a criar a Viaweb, comprada pelo Yahoo!, e virou professor do MIT.
A rede também mudou. Logo após o caso, a agência de pesquisa militar dos EUA, a DARPA, pediu à Carnegie Mellon um time de emergência: nasceu o CERT/CC, que depois ajudou a formar mais de 50 equipes nacionais. O Brasil tem a sua, o CERT.br, criado em 1997.
Trinta e oito anos depois, as portas seguem parecidas. Senha fácil, sistema sem atualizar, confiança demais em quem parece conhecido. Da próxima vez que o celular pedir para instalar uma atualização, lembre que ela existe pelo mesmo motivo daquela correção distribuída às 5h58. E se sua senha for “banana”, um verme de 1988 já sabia.